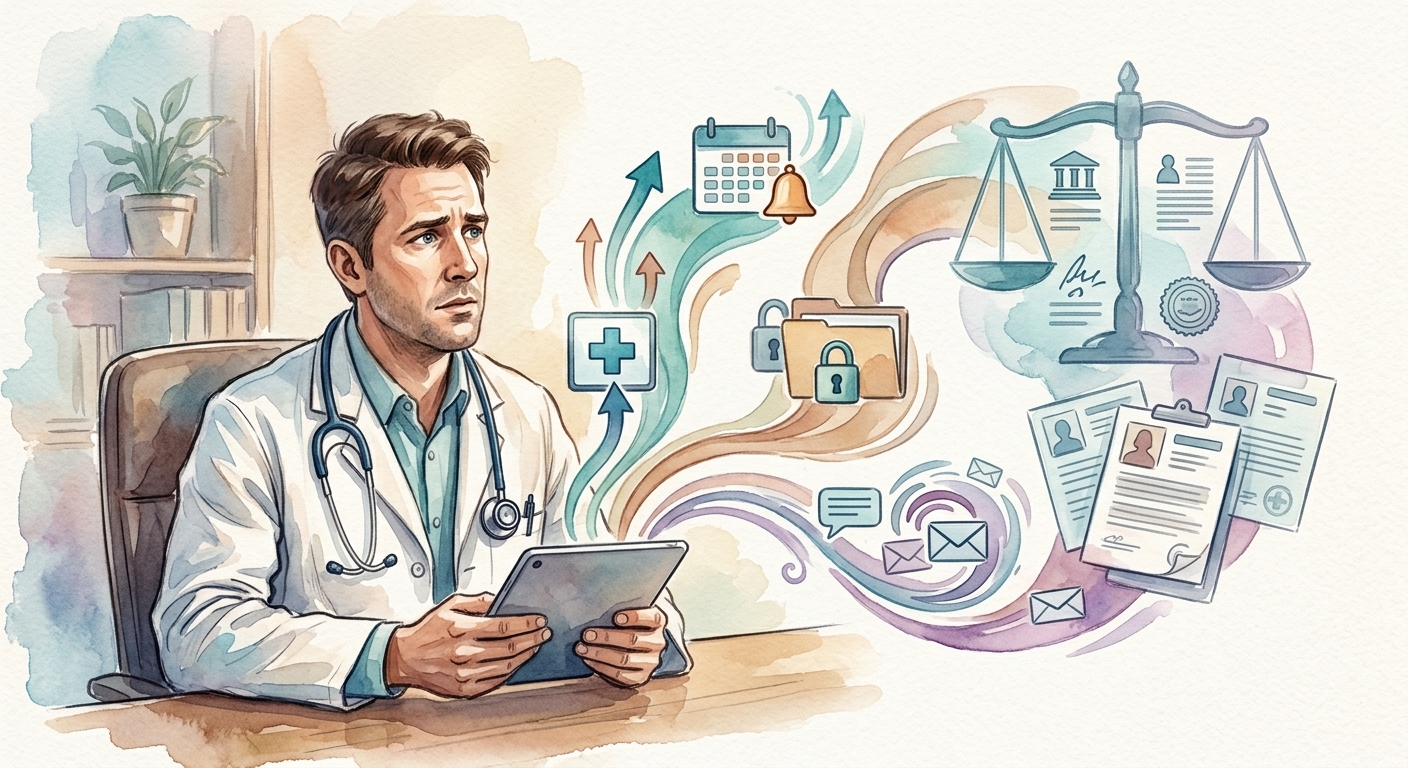
A notificação chegou entre um encaixe e o próximo agendado. Uma paciente queria saber se os dados dela eram compartilhados com o plano de saúde. Se alguém além do médico tinha acesso ao histórico dela. Se a conversa pelo WhatsApp, aquela em que ela contou sobre o diagnóstico que ainda não tinha revelado nem para a família, estava guardada em algum lugar seguro.
A pergunta parece simples.
A resposta, para a maioria dos consultórios, não tem sido.
Desde 2020, o Brasil tem uma lei que obriga todo consultório a responder exatamente a isso: a Lei Geral de Proteção de Dados Pessoais, a LGPD (Lei nº 13.709/2018). Cinco anos de vigência, e boa parte das clínicas e consultórios médicos ainda opera num território cinza, sabendo que a lei existe, mas sem ter se organizado de verdade para cumpri-la. O que muda em 2026 é que a fiscalização saiu do papel. E o território cinza ficou bem menor.
Tudo que passa pela recepção é dado sensível.
A LGPD divide os dados pessoais em duas categorias. Os dados comuns, como nome, e-mail e telefone, exigem cuidado. Os dados sensíveis exigem muito mais. Dados de saúde estão nessa segunda lista, ao lado de informações sobre origem racial, convicção religiosa e vida sexual (art. 11 da lei).
Na prática: qualquer informação sobre a condição de um paciente tem proteção jurídica reforçada. Diagnóstico, exame, medicação, histórico, a anotação sobre pressão arterial feita numa consulta de rotina. Tudo isso.
Coletar, armazenar, compartilhar ou processar esses dados sem base legal adequada é infração à lei.
As bases legais para tratar dados de saúde são restritas: consentimento explícito do paciente ou necessidade de tutela da saúde, exclusivamente por profissionais de saúde ou serviços de saúde (art. 11, II, f). Dar acesso a um sistema de gestão sem contrato de confidencialidade, ou mandar resultado de exame por e-mail sem nenhuma proteção, pode ser suficiente para configurar uma violação.
Não é preciso sofrer um ataque hacker para estar em descumprimento. O vazamento mais comum nos consultórios não tem nome dramático. É o cotidiano mal organizado.
O prontuário eletrônico que parecia resolver tudo criou obrigações novas.
Quando o consultório migrou do papel para o digital, a sensação foi de alívio. Menos fichário, menos espaço, menos risco de perder um documento. O que ninguém explicou direito é que o prontuário eletrônico tem um conjunto de obrigações que o papel nunca teve.
A Resolução CFM nº 2.299/2021 determina que o sistema precisa garantir autenticidade, integridade, confidencialidade e disponibilidade dos dados. Não basta ter um software. O sistema precisa ter certificação adequada, controle de acesso com registro de quem consultou cada dado e quando, e política clara de backup.
Isso tem consequência ética e legal direta: se um prontuário for acessado indevidamente, ou se um dado for alterado sem rastreamento, o médico responde, perante o CFM, perante a ANPD e, dependendo do caso, perante a Justiça.
Tem mais. A guarda do prontuário tem prazo mínimo de 20 anos a partir do último registro. Em formato eletrônico, o sistema precisa garantir que os dados permaneçam legíveis e íntegros durante todo esse período. Isso coloca em xeque qualquer software que possa ser descontinuado sem política de migração dos dados. O médico que escolheu um sistema barato hoje pode estar criando um problema grande lá na frente.
A objeção mais comum é: “meu software é certificado, então estou coberto.” Não necessariamente. Certificação diz respeito ao produto. As obrigações de uso, de controle de acesso e de política interna são do consultório.
A consulta pelo computador entrou pra valer. A burocracia também.
A pandemia empurrou a telemedicina para dentro dos consultórios antes que a regulação acompanhasse. O CFM regularizou a situação de forma definitiva, e as regras hoje são claras: a consulta remota é permitida, mas o médico continua responsável pelo que acontece nela, inclusive pela segurança dos dados trocados durante o atendimento.
Quem organiza a agenda de telemedicina precisa entender que está lidando com dado sensível a cada passo. O link de acesso não pode ser genérico nem reutilizado. A plataforma usada precisa ser adequada à LGPD. O registro da consulta segue os mesmos padrões do prontuário. E o consentimento do paciente para o atendimento remoto precisa estar documentado.
A cadeia de responsabilidade não começa quando o médico entra na chamada.
Ela começa quando o nome do paciente é digitado pela primeira vez no sistema de agendamento.
A IA chegou ao consultório. O CFM respondeu em fevereiro de 2026.
Em fevereiro de 2026, o CFM publicou a Resolução nº 2.454/2026, regulamentando o uso de inteligência artificial na prática médica. A norma é direta no ponto que mais importa: a responsabilidade pelo diagnóstico e pela conduta clínica continua sendo, integralmente, do médico, mesmo quando uma ferramenta de IA participou do processo.
Para a gestão do consultório, a resolução tem uma consequência imediata que ainda passa despercebida: qualquer software de IA que processe dados de pacientes precisa estar em conformidade com a LGPD. Se o sistema aprende com os dados, armazena históricos ou gera relatórios com informações identificáveis, o consultório é corresponsável por esse tratamento. E precisa de contrato adequado com o fornecedor.
A resolução também proíbe que a IA substitua a relação direta entre médico e paciente. Ela pode apoiar, sugerir, auxiliar. O julgamento clínico final pertence ao profissional. Assim como a documentação dessa decisão.
O canal que ninguém parametrizou.
Nenhum ponto concentra mais infrações cotidianas à LGPD nos consultórios do que o WhatsApp. Não porque seja proibido. Mas porque virou canal padrão sem que ninguém tenha parado para estabelecer regras de uso.
Resultado de exame mandado por mensagem. Confirmação de consulta com nome completo do paciente e especialidade, que já entrega uma informação sensível. Grupos com pacientes onde qualquer um consegue ver quem mais está ali. Foto de pedido médico encaminhada para um familiar sem necessidade. Tudo isso acontece todo dia, sem intenção e sem malícia. Mas acontece.
A objeção mais honesta do médico costuma ser: “mas nunca deu problema.” Isso é verdade até o dia em que deixa de ser.
Para usar o WhatsApp como canal de comunicação com pacientes, o consultório precisa, no mínimo: coletar o consentimento explícito do paciente para receber comunicações por esse canal, limitar o tipo de dado compartilhado, garantir que o número seja institucional e não pessoal, e ter uma política interna clara sobre o que pode ou não ser enviado.
Parece trabalhoso. É o básico.
2026: a ANPD saiu do papel.
Durante os primeiros anos após a entrada em vigor da LGPD, a Autoridade Nacional de Proteção de Dados operou com estrutura limitada e foco maior em orientação do que em punição. Esse ciclo acabou.
Em janeiro de 2026, a ANPD publicou seu Plano de Fiscalização para o biênio 2026-2027, com 75 ações previstas. Saúde e biometria estão explicitamente entre as prioridades. A mudança de postura é direta: a agência deixou de ser um órgão em construção e passou a funcionar como regulador ativo.
As sanções para infrações envolvendo dados sensíveis incluem multa de até 2% do faturamento anual, limitada a R$ 50 milhões por infração. Para um consultório médico, mesmo de pequeno porte, a exposição é real. Mas a consequência que mais pesa na área médica não é a multa. É a publicização da sanção, que pode comprometer uma reputação construída ao longo de anos.
A fiscalização não busca apenas grandes operadoras ou redes hospitalares. O mapa de riscos da ANPD inclui qualquer controlador de dados sensíveis. O consultório médico, por definição, é um.
Quem acessa dados do seu paciente responde junto com você.
Aqui está o ponto que mais consultórios ignoram: quando um terceiro tem acesso a dados de pacientes, seja um sistema de gestão, uma empresa de cobrança, um laboratório parceiro, qualquer pessoa ou serviço que apoie a operação administrativa, o consultório continua sendo responsável pelo que acontece com esses dados.
A LGPD chama isso de relação entre controlador e operador. O médico ou a pessoa jurídica do consultório é o controlador: define as finalidades do tratamento. Quem processa os dados por conta do consultório é o operador. E o controlador responde pelos atos do operador quando não existe contrato adequado estabelecendo as regras do jogo.
Sem esse contrato, em caso de incidente, o médico responde mesmo que o problema tenha sido causado pelo prestador externo. Isso inclui o sistema de gestão, a empresa de cobrança e qualquer serviço de apoio administrativo que tenha acesso ao cadastro de pacientes.
A pergunta não é “você confia neles?” A pergunta é “você tem isso registrado em contrato?”
Três perguntas para fazer antes que alguém de fora as faça.
A adequação à LGPD não precisa virar um projeto de meses com consultoria cara. Precisa ser metódica. E começa com perguntas concretas que qualquer consultório consegue responder.
Quais dados de pacientes são coletados, onde ficam armazenados e quem tem acesso a eles? Existe consentimento documentado para esse tratamento? As ferramentas usadas, sistema de gestão, WhatsApp, plataforma de telemedicina, têm política de privacidade compatível com a LGPD?
A partir daí, é possível mapear o que está em ordem e o que precisa mudar. Na maioria dos consultórios, os problemas mais frequentes são: ausência de política de uso do WhatsApp, falta de contratos com prestadores externos, consentimento inexistente ou genérico demais, e ausência de controle de acesso aos sistemas.
Resolver essas lacunas não exige transformação radical. Exige que o consultório pare de tratar a privacidade do paciente como detalhe administrativo. Porque não é.
É parte do atendimento. Sempre foi.
A paciente que mandou aquela mensagem entre um encaixe e o outro não estava fazendo uma consulta jurídica. Ela só queria saber se podia confiar.
Fontes e Referências:
• Lei nº 13.709/2018 — Lei Geral de Proteção de Dados Pessoais (LGPD). planalto.gov.br
• Resolução CFM nº 2.299/2021 — Prontuário Eletrônico. sistemas.cfm.org.br
• Resolução CFM nº 2.454/2026 — Uso de Inteligência Artificial na Medicina. portal.cfm.org.br
• ANPD — Plano de Fiscalização 2026-2027. gov.br/anpd (publicado em janeiro de 2026)
• TELETIME News — “ANPD define 75 fiscalizações para biênio 2026-2027”. teletime.com.br, jan. 2026
• HDPO — “Fiscalização de dados de saúde: ANPD intensifica em 2026”. hdpo.com.br
• Migalhas — “LGPD na saúde: prontuário, sigilo e direitos do paciente”. migalhas.com.br
• Portal CFM — “CFM normatiza uso da IA na medicina”. portal.cfm.org.br
• FIA/FEA-USP — “Multa LGPD: valores, tipos de sanções e como evitar”. fia.com.br OAB Campinas — “Lei Geral de Proteção de Dados aplicada às clínicas médicas”. oabcampinas.org.br
© 2026 Le Monde Secretariado · lemondesecretariado.com.br · Publicado por Rafael Luchetti.